 Ontzorgde ICT van A tot Z

Het valt ons op dat veel organisaties hun medewerkers toegang geven tot veel meer informatie en systemen dan nodig is voor hun dagelijkse werkzaamheden. Natuurlijk lijkt het handig wanneer medewerkers overal eenvoudig toegang toe hebben, maar dit brengt ook onnodige risico’s met zich mee. Hoe meer rechten iemand heeft, hoe groter de kans dat gevoelige gegevens per ongeluk worden gewijzigd, verwijderd of ingezien door onbevoegden. Daarom is het verstandig om medewerkers alleen toegang te geven tot de informatie die zij daadwerkelijk nodig hebben.
Geef medewerkers alleen toegang tot de informatie die ze nodig hebben
Een goed beheer van toegangsrechten vormt een belangrijk onderdeel van de informatiebeveiliging van uw organisatie. Daarbij gaat het niet alleen om de toegang tot software, maar ook om digitale mappen, bestanden, cloudomgevingen en netwerkbronnen. Met een duidelijke rechtenstructuur houdt u grip op uw gegevens en verkleint u de kans op hacks, diefstal van data en andere beveiligingsincidenten.
Waarom te veel rechten een risico vormen
Wanneer medewerkers toegang hebben tot systemen of bestanden die niet relevant zijn voor hun functie, ontstaan er verschillende risico’s. De medewerker kan zelf de fout in gaan en informatie per ongeluk aanpassen of verwijderen. Ook kan een medewerker rondneuzen in informatie waartoe hij of zij geen toegang zou moeten hebben, zoals financiële gegevens of een dossier van een collega.
Daarnaast kunnen cybercriminelen misbruik maken van de rechten van de accounts die ze hacken. Hoe meer rechten het gehackte account heeft, hoe meer gegevens er buitgemaakt kunnen worden en hoe meer schade er aangericht kan worden door kwaadwillenden. Door rechten zorgvuldig in te richten, beperkt u de mogelijke gevolgen van een beveiligingsincident aanzienlijk.

Het principe van minimale rechten
Een veelgebruikte beveiligingsregel is het zogenaamde principe van minimale rechten. Dit houdt in dat iedere medewerker alleen toegang krijgt tot de systemen, applicaties en gegevens die nodig zijn om zijn of haar werkzaamheden uit te voeren.
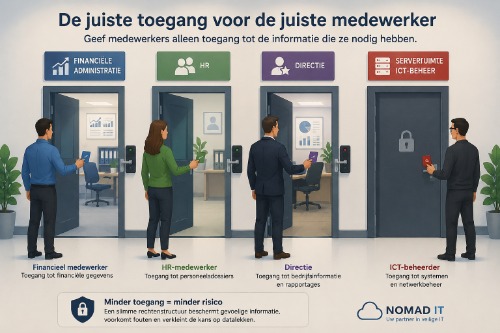
Een medewerker van de financiële administratie heeft bijvoorbeeld geen toegang nodig tot personeelsdossiers, terwijl een HR-medewerker doorgaans geen toegang hoeft te hebben tot het technisch beheer. Door rechten zorgvuldig af te stemmen op functies blijft gevoelige informatie beter beschermd.
Denk verder dan alleen software
Bij toegangsrechten wordt meestal aan de toegang tot software gedacht, maar er zijn veel meer onderdelen die aandacht verdienen. Denk bijvoorbeeld aan gedeelde netwerkschijven, cloudopslag zoals Microsoft 365 of Google Workspace, e-mailgroepen, printers, databases en interne portals. Op al deze locaties is vaak vertrouwelijke informatie aanwezig.
Zorg voor een duidelijke rechtenstructuur
Een goede rechtenstructuur begint met overzicht. Een complete inventarisatie van alle toegangsrechten helpt om risico’s beter te beheersen. Wij van Nomad IT adviseren daarbij om medewerkers niet individueel rechten toe te kennen, maar om te werken met functiegroepen of afdelingen. Op die manier wordt het beheer eenvoudiger en overzichtelijker.
Wanneer een nieuwe medewerker in dienst komt, kan deze direct aan de juiste groep worden toegevoegd. Verandert iemand van functie, dan hoeft deze binnen het rechtenbeheer alleen van groep te wisselen. Dit voorkomt fouten en bespaart veel tijd.
Controleer rechten regelmatig
Een rechtenstructuur is niet iets wat u opzet om er vervolgens nooit meer naar te kijken. Organisaties veranderen voortdurend. Medewerkers wisselen van functie, krijgen nieuwe verantwoordelijkheden of verlaten het bedrijf. Er wordt nieuwe software in gebruik genomen, of bepaalde werkzaamheden worden van de ene afdeling naar de andere overgeheveld.
Het is daarom verstandig om periodiek te controleren welke rechten actief zijn. Bekijk bijvoorbeeld elk kwartaal of halfjaar of alle toegangsrechten nog passend zijn. Let daarbij extra op medewerkers die recent van functie zijn veranderd en op accounts van voormalige medewerkers.
Veel organisaties ontdekken tijdens zo’n controle dat er nog oude rechten actief zijn die allang niet meer nodig zijn.
Verwijder rechten direct bij uitdiensttreding
Wanneer een medewerker uit dienst gaat, is het belangrijk om accounts en toegangsrechten direct in te trekken. Uitgestelde acties kunnen leiden tot ongewenste toegang tot bedrijfsgegevens. Vooral als een ex-medewerker bij een concurrent gaat werken, wilt u niet dat deze nog toegang heeft tot bedrijfsgevoelige informatie.
Maak daarom duidelijke procedures voor uitdiensttredingen. Zorg dat HR, management en ICT tijdig met elkaar communiceren zodat accounts direct kunnen worden aangepast of afgesloten.
Beperk het aantal beheerders
De meest kwetsbare accounts zijn beheerdersaccounts. Beheerdersaccounts beschikken over uitgebreide bevoegdheden binnen software en netwerken. Dat kan vaak niet anders, want deze rechten zijn noodzakelijk voor het beheer. Maar het is wel verstandig om het aantal beheerders binnen de organisatie zo klein mogelijk te houden en beheerrechten alleen toe te kennen aan medewerkers die goed weten waar zij mee bezig zijn.
Geef medewerkers alleen beheerrechten wanneer dit echt noodzakelijk is. Voor dagelijkse werkzaamheden is een standaard gebruikersaccount vaak voldoende.
Documenteer de rechten
Een veelgemaakte fout is dat rechten worden toegekend zonder dat duidelijk wordt vastgelegd waarom. Hierdoor ontstaat na verloop van tijd een onoverzichtelijke situatie.
Leg daarom vast welke functies toegang hebben tot welke systemen en waarom deze toegang nodig is. Dit maakt controles eenvoudiger en helpt bij het snel oplossen van vragen of wijzigingen. Het toekennen van rechten aan groepen in plaats van aan individuele medewerkers helpt daar enorm bij.
Combineer rechtenbeheer met sterke beveiliging
Toegangsrechten vormen slechts één onderdeel van een goede beveiligingsstrategie. Het is verstandig om deze te combineren met aanvullende maatregelen zoals sterke wachtwoorden, multifactor-authenticatie (MFA) en monitoring van verdachte activiteiten.
Laat Nomad IT u helpen met uw rechtenstructuur
Nomad IT ondersteunt organisaties bij het analyseren, opzetten en optimaliseren van rechtenstructuren binnen software, digitale mappen, cloudomgevingen en netwerken. Door rechten logisch en overzichtelijk in te richten, wordt het risico op fouten, datalekken en ongewenste toegang aanzienlijk verminderd. Bovendien blijft het beheer eenvoudiger en beter beheersbaar.
Maak vrijblijvend een afspraak met Nomad IT. Wij helpen u bij het opzetten van een rechtenstructuur die veilig, overzichtelijk en praktisch is voor uw organisatie en uw medewerkers.