 Ontzorgde ICT van A tot Z

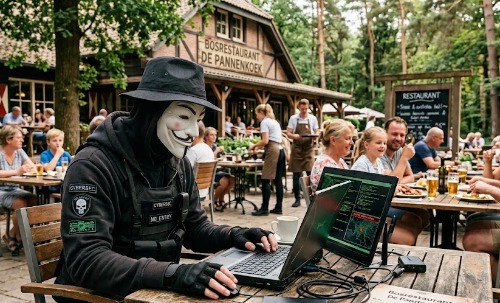
Ook een horecabedrijf kan een interessant doelwit zijn voor een cybercrimineel, vooral als de beveiliging daar op een laag pitje staat. In dit artikel besteden we aandacht aan de digitale gevaren die een horeca-ondernemer loopt en de manieren waarop deze zich daartegen kan beschermen.
Cybercriminaliteit lijkt misschien vooral een probleem voor banken, overheden en grote bedrijven. Maar ook restaurants, cafés, hotels, lunchrooms en andere horecabedrijven zijn een aantrekkelijk doelwit voor hackers. Sterker nog, juist bij kleinere ondernemingen is de digitale beveiliging niet altijd op orde. Er wordt volop gebruikgemaakt van wifi, digitale kassasystemen, tablets, online reserveringen en slimme apparatuur, maar de beveiliging krijgt niet altijd dezelfde aandacht.
Dat maakt de horeca interessant voor cybercriminelen. Zij zoeken niet alleen naar grote bedrijven waar veel geld te halen valt. Ze zoeken ook naar organisaties waar ze relatief eenvoudig kunnen binnenkomen. Daarvoor hoeft iemand niet eens een bijzonder getalenteerde hacker te zijn. Een zwak wachtwoord, een misleidende e-mail of een slecht beveiligd netwerk kan al voldoende zijn.
De gevolgen kunnen groot zijn. Denk aan een kassasysteem dat niet meer werkt tijdens de drukste avond van de week, een reserveringssysteem dat onbereikbaar wordt of klantgegevens die op straat belanden. Met een paar praktische maatregelen kunt u veel van deze risico’s beperken.

Waarom cybercriminelen juist de horeca interessant vinden
In een horecabedrijf moet alles doorlopen. Tijdens de lunch, het diner of een drukke zaterdagavond is er weinig tijd om een computerprobleem op te lossen. Cybercriminelen weten dat uitval direct geld kost en de bedrijfsvoering flink kan verstoren.
Bovendien bestaat de ICT van een horecabedrijf vaak uit allerlei verschillende onderdelen. Medewerkers gebruiken tablets om bestellingen op te nemen, gasten maken verbinding met de wifi, reserveringen komen online binnen en de kassa communiceert mogelijk met de boekhouding of een voorraadbeheersysteem. Ook pinautomaten, personeelsplanningen, slimme koelingen en andere apparaten kunnen op het netwerk zijn aangesloten.
Al die systemen zijn handig, maar ze vergroten ook het aantal mogelijke toegangspunten voor aanvallers. Wanneer de beveiliging niet goed geregeld is, kan een relatief eenvoudige aanval al genoeg zijn om toegang te krijgen tot bedrijfsgegevens of belangrijke systemen.
Daarbij hoeft een cybercrimineel niet altijd rechtstreeks op de kassa in te breken. Een medewerker kan bijvoorbeeld een valse bijlage openen, een aanvaller kan een oud wachtwoord gebruiken of een slecht beveiligd apparaat kan als ingang dienen. De zwakste schakel is lang niet altijd het systeem waar de meeste aandacht naartoe gaat.
Slecht wachtwoordbeheer: één wachtwoord voor het hele team
In de horeca wisselen medewerkers elkaar regelmatig af. Een tablet gaat van de ene medewerker naar de andere en meerdere mensen moeten snel bij de kassa of het reserveringssysteem kunnen. Dat leidt soms tot een praktische, maar onveilige oplossing: iedereen gebruikt hetzelfde wachtwoord.
Het probleem is dat u niet meer kunt zien wie welke handeling heeft uitgevoerd. Bovendien kan een vertrekkende medewerker het wachtwoord blijven gebruiken. En als het wachtwoord ook voor andere diensten wordt gebruikt, kan één datalek direct gevolgen hebben voor meerdere systemen.
Een wachtwoord dat jarenlang hetzelfde blijft, maakt het probleem nog groter. Wanneer het ooit is buitgemaakt, kan een aanvaller het mogelijk lange tijd blijven gebruiken.
Oplossing: Zo verbetert u het wachtwoordbeheer
Geef medewerkers waar mogelijk een eigen account met alleen de rechten die ze nodig hebben. Zo kunt u achteraf zien wie heeft ingelogd en voorkomt u dat iedereen toegang heeft tot bijvoorbeeld de financiële administratie of instellingen van het kassasysteem.
Gebruik daarnaast lange, unieke wachtwoorden voor beheerdersaccounts en andere belangrijke diensten. Een wachtwoordmanager helpt om die veilig te bewaren. Schakel waar mogelijk multifactorauthenticatie in. Daarbij is naast het wachtwoord een tweede controle nodig, bijvoorbeeld via een authenticator-app.
Voor algemene functies waarbij een persoonlijk account niet mogelijk is, moet u met de leverancier bekijken welke veilige alternatieven beschikbaar zijn. Verander gedeelde toegangscodes zodra daar aanleiding toe is en zorg dat ze niet onnodig breed worden verspreid.
Medewerkers uit dienst, maar hun accounts werken nog
Een medewerker die vertrekt, levert meestal de sleutel van het pand in. Maar hoe zit het met de digitale toegang? Bij veel organisaties worden accounts niet altijd direct ingetrokken. Een oud-medewerker kan daardoor soms nog inloggen op het reserveringssysteem, de personeelsplanning, de e-mail of het kassasysteem.
Dat hoeft niet te betekenen dat die persoon kwade bedoelingen heeft. Het kan echter wel een risico opleveren. Een oud-account kan worden misbruikt door iemand anders, bijvoorbeeld wanneer het wachtwoord bekend is geworden. Ook kan iemand onbedoeld nog toegang hebben tot persoonsgegevens of bedrijfsinformatie.
Oplossing: Maak uitdiensttreding onderdeel van uw beveiliging
Spreek af dat digitale toegang op de laatste werkdag wordt ingetrokken, of eerder als dat nodig is. Controleer niet alleen de e-mail, maar ook reserveringssoftware, kassasystemen, cloudomgevingen, personeelsapps en accounts bij externe leveranciers.
Leg vast wie hiervoor verantwoordelijk is. Bij een horecabedrijf met veel wisselende medewerkers voorkomt een vaste procedure dat accounts worden vergeten. Controleer ook regelmatig welke gebruikers nog toegang hebben en welke rechten zij bezitten.
Phishing: een reserveringsmail die niet pluis is
Horecaondernemers ontvangen dagelijks e-mails over reserveringen, leveranciers, facturen, personeelszaken en bestellingen. Dat maakt het lastig om verdachte berichten eruit te pikken. Een bericht dat afkomstig lijkt van een reserveringsplatform of een leverancier kan in werkelijkheid afkomstig zijn van een cybercrimineel.
Soms vraagt zo’n e-mail om een document te openen, een factuur te betalen of opnieuw in te loggen via een meegestuurde link. De website waar de medewerker terechtkomt, kan sterk lijken op de echte website. Wie daar zijn inloggegevens invult, geeft die mogelijk rechtstreeks aan een aanvaller.
Ook berichten over een zogenaamd geannuleerde reservering, een mislukte betaling of een dringend probleem met een account kunnen worden misbruikt. Het doel is vaak om iemand onder tijdsdruk een verkeerde beslissing te laten nemen.
Oplossing: Zo voorkomt u schade door phishing
Leer medewerkers om onverwachte verzoeken kritisch te bekijken, ook wanneer de afzender vertrouwd lijkt. Controleer het volledige e-mailadres en open bij twijfel de website van de betreffende dienst via een eigen favoriet of door het adres zelf in te voeren.
Vraag extra controle bij onverwachte betaalverzoeken of verzoeken om inloggegevens. Neem daarvoor contact op met de leverancier via een bekend telefoonnummer, niet via de gegevens in het verdachte bericht.
Goede spam- en phishingfilters helpen om gevaarlijke berichten tegen te houden. Toch kan geen enkel filter alles herkennen. Regelmatige, korte instructies aan medewerkers blijven daarom belangrijk. Een foutje kan iedereen overkomen; het gaat erom dat medewerkers weten hoe ze verdachte situaties herkennen en waar ze die kunnen melden.
Privételefoons en apps voor zakelijke taken
In de horeca wordt vaak snel iets geregeld via een telefoon. Een medewerker bekijkt een rooster, beantwoordt een bericht over een reservering of logt in op een zakelijke toepassing vanaf zijn eigen smartphone. Dat is praktisch, maar niet zonder risico.
Privételefoons worden niet altijd bijgewerkt. Soms is er geen schermvergrendeling ingesteld, worden wachtwoorden hergebruikt of staan zakelijke gegevens in apps die niet voor zakelijk gebruik zijn bedoeld. Bij verlies of diefstal kan informatie daardoor in verkeerde handen vallen.
Ook kunnen accounts op een privételefoon actief blijven nadat iemand uit dienst is gegaan. Als medewerkers zakelijke bestanden via persoonlijke e-mail of berichtenapps versturen, verliest de ondernemer bovendien het overzicht over waar die gegevens terechtkomen.
Oplossing: Houd zakelijke toegang beheersbaar
Maak duidelijke afspraken over het gebruik van privéapparaten voor werk. Bepaal welke apps medewerkers mogen gebruiken en welke informatie via die apps gedeeld mag worden. Verplicht een goede schermvergrendeling en houd zakelijke toepassingen up-to-date.
Waar dat past bij de organisatie, kan centraal beheer van mobiele apparaten helpen. Daarmee kunt u beveiligingsinstellingen afdwingen en zakelijke toegang intrekken wanneer een apparaat zoekraakt of iemand uit dienst gaat. Voorkom ook dat medewerkers onnodig klantgegevens op hun eigen telefoon opslaan.
Gasten-wifi: gastvrij voor bezoekers, niet voor hackers
Gratis wifi is voor veel gasten vanzelfsprekend geworden. Een bezoeker wil tijdens het eten een bericht versturen of in een hotel op zijn laptop werken. Een goed ingerichte gasten-wifi is dan ook een prima service.
Het risico ontstaat wanneer de wifi voor gasten niet goed is gescheiden van het bedrijfsnetwerk. Een gast gebruikt dan mogelijk hetzelfde netwerk als de kassaterminals, computers of andere bedrijfssystemen. Als een apparaat van een bezoeker besmet is of een aanvaller toegang krijgt tot het netwerk, kan dat gevolgen hebben voor de bedrijfsvoering.
Ook een eenvoudig wifi-wachtwoord dat jarenlang ongewijzigd blijft, kan problemen opleveren. En als medewerkers hetzelfde netwerk gebruiken als gasten, wordt het lastiger om bedrijfsapparatuur goed af te schermen.
Oplossing: Scheid de gasten-wifi van het bedrijfsnetwerk
Richt een apart netwerk in voor gasten. Dit netwerk moet geen toegang bieden tot de kassa, computers, printers, servers of andere interne systemen. Gebruik professionele wifi-apparatuur en stel deze goed in.
Zorg daarnaast voor moderne wifi-beveiliging, sterke beheerderswachtwoorden en tijdige updates. Voor gasten kan een aparte toegangsmethode worden ingericht, afhankelijk van de apparatuur en de situatie. Controleer ook of apparaten op hetzelfde gastennetwerk elkaar onderling kunnen benaderen. Waar dat niet nodig is, kunt u die mogelijkheid uitschakelen.
Zo kunnen bezoekers gebruikmaken van internet zonder dat zij daarmee automatisch in de buurt komen van de systemen waarmee u uw bedrijf runt.
Eenmaal ingelogd is er overal toegang toe
Zie het netwerk niet als een grote vergaarbak die toegang biedt tot alle digitale werkzaamheden. Met netwerksegmentatie zorgt u ervoor dat apparaten niet zomaar met alle andere apparaten kunnen communiceren. Een netwerksegment is een afzonderlijk deel van een computernetwerk.
Dat is belangrijk in de horeca, waar verschillende soorten apparatuur naast elkaar worden gebruikt. Een kassasysteem heeft andere taken dan een laptop voor de administratie. Een pinautomaat verwerkt betalingen, terwijl de gasten-wifi alleen toegang tot internet hoeft te bieden.
Wanneer alles op hetzelfde netwerk draait, kan een aanvaller die één apparaat weet binnen te komen mogelijk verder zoeken naar andere systemen. Een verouderde slimme televisie of een onbeveiligde tablet kan dan een opstapje vormen naar apparatuur die veel belangrijker is voor uw bedrijf.
Oplossing: Netwerksegmentatie, zet kassa, pinautomaat en administratie apart
De exacte inrichting hangt af van de apparatuur en de diensten die u gebruikt. In de praktijk is het verstandig om onder meer de volgende onderdelen logisch van elkaar te scheiden:
- Gasten-wifi, uitsluitend voor internettoegang.
- Kassasystemen en bedieningstablets, met alleen de verbindingen die nodig zijn voor het kassasysteem.
- Betaalterminals, volgens de beveiligingseisen van de betaalprovider en de betreffende betaaloplossing.
- Computers voor administratie, personeelszaken en e-mail.
- Beheerinterfaces voor netwerkapparatuur en andere slimme apparaten.
Scheiden betekent niet dat systemen helemaal niet meer met elkaar mogen communiceren. Een kassa moet bijvoorbeeld soms gegevens uitwisselen met een backoffice of betaaloplossing. Het gaat erom dat alleen noodzakelijke verbindingen zijn toegestaan.
Een goede netwerkindeling beperkt de schade als één apparaat wordt overgenomen. Het maakt een aanval niet onmogelijk, maar voorkomt dat een probleem op één plek zich eenvoudig door het hele bedrijf verspreidt.
Slimme apparatuur: een onverwachte ingang voor aanvallers
Een moderne horecazaak kan meer apparaten op het netwerk hebben dan de ondernemer zelf beseft. Denk aan slimme koelingen, klimaatregeling, verlichting, camera’s, digitale menuschermen, printers en kassaterminals. Sommige apparaten worden beheerd via een app of een online account.
Deze apparatuur is vaak ontworpen om een specifieke taak uit te voeren, niet om als een volwaardige computer te worden beveiligd. Updates worden soms vergeten, standaardwachtwoorden blijven staan en oude apparaten worden niet altijd meer ondersteund.
Een aanvaller kan zo’n apparaat proberen over te nemen en vervolgens onderzoeken welke andere systemen bereikbaar zijn. Het apparaat wordt dan als springplank gebruikt. Het risico zit dus niet alleen in de gegevens op het apparaat zelf, maar ook in de verbinding met de rest van het netwerk.
Oplossing: Beveilig ook apparaten die niet op een computer lijken
Breng in kaart welke apparatuur op uw netwerk is aangesloten en wie verantwoordelijk is voor het beheer ervan. Wijzig standaardwachtwoorden, installeer beschikbare beveiligingsupdates en vervang apparaten die niet meer worden ondersteund wanneer dat nodig is.
Plaats slimme apparatuur waar mogelijk op een apart netwerk en beperk de toegang tot de beheeromgeving. Schakel functies uit die niet nodig zijn. Laat ook leveranciers duidelijk aangeven welke verbindingen hun apparaten nodig hebben. Zo voorkomt u dat een apparaat meer toegang krijgt dan noodzakelijk.
Verouderde systemen en uitgestelde updates
In een drukke horecazaak is het begrijpelijk dat updates niet altijd bovenaan de prioriteitenlijst staan. Een kassasysteem moet immers blijven werken en een computer wordt liever niet opnieuw opgestart vlak voor de opening.
Toch kunnen verouderde software en apparaten een serieus beveiligingsrisico vormen. Cybercriminelen maken gebruik van bekende kwetsbaarheden waarvoor soms al langere tijd een oplossing beschikbaar is. Wanneer een systeem niet wordt bijgewerkt, blijft die zwakke plek bestaan.
Het gaat niet alleen om Windows-computers. Ook routers, wifi-accesspoints, tablets, kassasoftware, camerabeveiliging en andere netwerkapparatuur hebben onderhoud nodig.
Oplossing: Wacht niet met updates (of besteed dat uit)
Maak daarom afspraken over updates en onderhoud of laat dit door Nomad IT verzorgen. Test belangrijke updates waar nodig eerst en plan werkzaamheden op rustige momenten. Zorg dat duidelijk is welke systemen automatisch worden bijgewerkt en welke handmatig aandacht nodig hebben. Een apparaat dat niet meer veilig kan worden bijgewerkt, moet uiteindelijk worden vervangen of buiten gebruik worden gesteld.
Ransomware: wanneer uw kassasysteem niet meer werkt
Bij ransomware proberen cybercriminelen bestanden of systemen ontoegankelijk te maken. Vervolgens eisen zij geld om de toegang te herstellen. Soms worden gegevens daarnaast gestolen en dreigen aanvallers deze openbaar te maken.
Voor een horecabedrijf kan dit bijzonder vervelend uitpakken. Reserveringen zijn niet meer zichtbaar, computers starten niet goed op of de administratie is onbereikbaar. Zelfs wanneer de keuken en het personeel klaarstaan, kan het onmogelijk worden om normaal af te rekenen of de bedrijfsvoering bij te houden.
Een aanval kan beginnen met een phishingmail, een gestolen wachtwoord of een kwetsbaar systeem dat vanaf internet bereikbaar is. Wanneer verschillende systemen onvoldoende van elkaar zijn gescheiden, kan de schade zich uitbreiden.
Oplossing: Back-ups zijn noodzakelijk, maar moeten wel bruikbaar zijn
Maak regelmatig back-ups van belangrijke bedrijfsgegevens en controleer of herstel daadwerkelijk werkt. Denk aan de administratie, reserveringsgegevens, bestanden en configuraties die nodig zijn om systemen opnieuw in gebruik te nemen.
Bewaar back-ups niet uitsluitend op een locatie die permanent vanaf de gewone bedrijfscomputers bereikbaar is. Als een aanvaller ook bij de back-ups kan, bestaat het risico dat deze worden verwijderd of versleuteld. Een offline of anderszins afgeschermde kopie kan daarom een belangrijk onderdeel van de oplossing zijn.
Bepaal vooraf welke systemen als eerste moeten worden hersteld en wie daarvoor verantwoordelijk is. Bespreek ook met leveranciers hoe kassasystemen en reserveringssoftware na een storing weer operationeel kunnen worden gemaakt. De precieze mogelijkheden verschillen per leverancier.
Reserveringssystemen en klantgegevens goed beschermen
Bij online reserveringen worden vaak namen, telefoonnummers, e-mailadressen en soms aanvullende gegevens vastgelegd. Hotels en andere accommodaties verwerken daarnaast gegevens die nodig zijn voor een verblijf of betaling. Deze informatie kan aantrekkelijk zijn voor criminelen.
Een aanvaller kan proberen een account van het reserveringssysteem over te nemen, gegevens te kopiëren of berichten te versturen uit naam van de onderneming. Dergelijk misbruik kan leiden tot financiële schade en verlies van vertrouwen bij gasten.
De AVG verplicht ondernemingen bovendien om persoonsgegevens passend te beveiligen. Dat betekent onder meer dat u moet nadenken over wie toegang heeft tot gegevens, hoe lang u deze bewaart en welke beveiliging uw systemen nodig hebben.
Geef medewerkers alleen toegang tot de gegevens die ze voor hun werk nodig hebben. Gebruik multifactorauthenticatie waar mogelijk en controleer de beveiligingsmogelijkheden van uw reserveringsleverancier. Bewaar niet meer persoonsgegevens dan noodzakelijk en verwijder gegevens wanneer daar geen geldige reden meer voor is.
Controleer ook welke partijen toegang hebben tot uw gegevens. Een reserveringsplatform, een boekhoudpakket en andere externe diensten kunnen allemaal onderdeel zijn van uw digitale omgeving. Goede beveiliging vraagt daarom om aandacht voor de hele keten.
Ook betaalverkeer vraagt om aandacht
Kassa’s en pinautomaten zijn onmisbaar in de horeca. Omdat betalingen direct met omzet te maken hebben, is het belangrijk om deze systemen zorgvuldig in te richten.
Gebruik betaalterminals volgens de instructies van de betaalprovider en wijzig niet zomaar de netwerkinstellingen. Zorg dat alleen bevoegde personen toegang hebben tot de beheerfuncties. Laat medewerkers alert zijn op onverwachte verzoeken om betaalgegevens of op berichten waarin wordt gevraagd een betaling via een afwijkende route af te handelen.
Let daarnaast op de beveiliging van de accounts die toegang geven tot betaalrapportages, online bestellingen en financiële gegevens. Een aanvaller heeft niet altijd de volledige kassa nodig om schade te veroorzaken. Misbruik van een beheerdersaccount of een e-mailaccount kan eveneens leiden tot fraude.
Controleer onverwachte wijzigingen in bankrekeningnummers of betaalinstructies altijd via een tweede, onafhankelijk kanaal.
Wat als er toch iets misgaat?
Zelfs met goede beveiliging is het niet mogelijk om ieder incident uit te sluiten. Het verschil zit vaak in de voorbereiding. Als medewerkers weten wat ze moeten doen, kan de schade worden beperkt.
Spreek daarom af wie u belt bij een vermoeden van een cyberaanval. Denk aan uw ICT-partner, de leverancier van het kassasysteem en eventueel uw verzekeraar. Leg vast wie beslissingen neemt en hoe u de bedrijfsvoering tijdelijk kunt voortzetten als belangrijke systemen uitvallen.
Wanneer een apparaat mogelijk is besmet, moet het incident zorgvuldig worden aangepakt. Koppel het apparaat zo nodig los van het netwerk volgens de afgesproken procedure, maar ga niet zomaar alles wissen of uitschakelen. Dat kan herstel bemoeilijken of belangrijke informatie voor onderzoek verloren laten gaan. Volg bij een serieus incident de instructies van uw ICT-beheerder of incidentresponsteam.
Als persoonsgegevens mogelijk zijn gelekt, moet u bovendien beoordelen welke verplichtingen uit de AVG gelden. In bepaalde gevallen moet een datalek binnen 72 uur bij de Autoriteit Persoonsgegevens worden gemeld. Of dat verplicht is, hangt af van de omstandigheden en het risico voor betrokkenen.
Cybersecurity voor de horeca hoeft niet ingewikkeld te zijn
Goede digitale beveiliging begint niet met de aanschaf van een duur beveiligingspakket. Het begint met inzicht in de ICT die u gebruikt en de risico’s die daarbij horen.
Weet welke apparaten en online diensten onderdeel zijn van uw bedrijf. Zorg voor veilige accounts, een goed ingericht netwerk, tijdige updates en betrouwbare back-ups. Controleer regelmatig wie toegang heeft tot uw systemen en besteed aandacht aan de medewerkers die er dagelijks mee werken.
Een praktische eerste stap is een ICT- en beveiligingscontrole. Daarbij wordt bekeken hoe uw netwerk is ingericht, of de gasten-wifi voldoende is afgeschermd, welke apparaten en accounts actief zijn en of belangrijke systemen en gegevens goed worden beschermd. Zo worden zwakke plekken zichtbaar en kunt u verbeteringen gericht aanpakken.
Vooral voor kleinere horecabedrijven is dat waardevol. U hoeft niet zelf alle technische kennis in huis te hebben, maar u moet wel kunnen vertrouwen op de beveiliging van de systemen waarvan uw onderneming afhankelijk is.
Nomad IT verzorgt de ICT van uw horecabedrijf
Als horecaondernemer wilt u bezig zijn met uw gasten, uw medewerkers en uw zaak. U wilt niet tijdens een drukke avond ontdekken dat de wifi niet werkt, de kassa uitvalt of een medewerker geen toegang meer heeft tot het reserveringssysteem.
Nomad IT kan de ICT van uw horecabedrijf verzorgen. Van een veilige en betrouwbare wifi-installatie tot het beheer van computers, tablets, netwerken en zakelijke software. Ook cybersecurity, back-ups, updates en het bewaken van systemen kunnen onderdeel zijn van de dienstverlening.
Daarbij kijken we niet alleen naar afzonderlijke apparaten, maar ook naar de samenhang tussen de verschillende systemen. Is het netwerk logisch ingericht? Kunnen gasten en medewerkers veilig gebruikmaken van wifi? Zijn de belangrijkste accounts goed beveiligd? En kunt u uw bedrijfsgegevens herstellen als er iets misgaat?
Nomad IT helpt u om de ICT overzichtelijk, veilig en betrouwbaar in te richten en te onderhouden. Met één aanspreekpunt voor uw ICT-vragen en ondersteuning die past bij de omvang en de dagelijkse praktijk van uw onderneming.
Zo kunt u zich richten op uw gasten, terwijl uw digitale bedrijfsvoering de aandacht krijgt die nodig is.
Neem contact op met Nomad IT om de ICT-beveiliging van uw horecabedrijf te bespreken.